

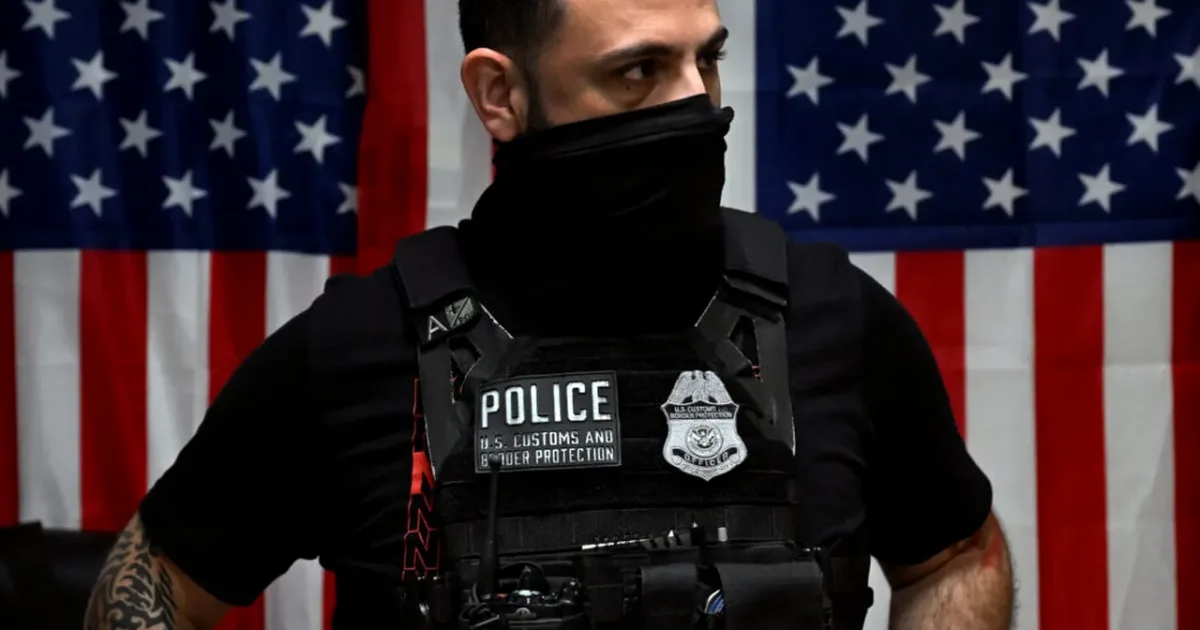
Scurgere masivă de date în SUA: peste 41.000 de angajați ai Securității Interne, expuși
O scurgere masivă de date a expus informații despre peste 41.000 de angajați și colaboratori ai Departamentului pentru Securitate Internă (DHS) din Statele Unite. Printre persoanele vizate se numără agenți ICE implicați în operațiuni sub acoperire.
Arhiva, denumită „Icepick”, a fost publicată miercuri de organizația Distributed Denial of Secrets (DDoSecrets), specializată în distribuirea documentelor de interes public. Documentele provin, potrivit organizației, de la un grup care se prezintă drept „Department of Peace”. Acesta susține că a obținut informațiile din sistemul de autentificare utilizat de DHS.
Ce date au fost expuse
Datele includ nume, adrese de e-mail, numere de telefon profesionale, funcții și informații despre structura internă a instituției. Aproximativ 10.000 de înregistrări sunt asociate agenției ICE.
Analiza documentelor arată că acestea acoperă DHS și șapte agenții subordonate, inclusiv Immigration and Customs Enforcement (ICE) și Customs and Border Protection (CBP). Peste jumătate dintre înregistrări sunt asociate CBP, iar aproximativ 10.000 sunt legate de ICE. Alte 6.200 privesc serviciile americane pentru cetățenie și imigrație.
Investigația a identificat inclusiv referințe la angajați implicați în operațiuni sub acoperire și supraveghere. Fișierele conțin peste 55.000 de grupuri interne de acces, ale căror denumiri indică posibile legături cu programe de interceptare a comunicațiilor, analiza telefoanelor confiscate și investigații informatice.
Instrumente tehnologice menționate în documente
Sunt menționate și instrumente tehnologice precum Palantir, aplicații de recunoaștere facială și servicii de inteligență artificială, inclusiv ChatGPT, Gemini și Grok. Apariția acestor denumiri în documente nu demonstrează însă modul concret în care fiecare instrument a fost utilizat.
Riscuri pentru operațiunile sub acoperire
Alexander Leslie, specialist în securitate națională la Recorded Future, avertizează că informațiile ar putea deveni valoroase pentru persoane sau organizații care încearcă să compromită instituțiile americane. Corelarea acestora cu alte baze de date ar putea facilita identificarea angajaților vulnerabili, tentativele de impersonare și compromiterea unor investigații în desfășurare.
Riscurile sunt amplificate de faptul că documentele includ relații ierarhice și indicii despre accesul personalului la anumite sisteme interne. Ultima actualizare a înregistrărilor datează din 19 august 2026.
Ancheta autorităților și reacția Okta
Departamentul pentru Securitate Internă a confirmat că investighează o posibilă breșă de securitate și că lucrează la protejarea personalului. Compania Okta, al cărei sistem de autentificare este indicat drept presupusa sursă a datelor, a transmis că nu deține dovezi privind compromiterea propriilor sisteme.
Reuters precizează că nu a putut autentifica întreaga arhivă, deși a verificat independent unele informații despre angajați. Incidentul intervine după alte scurgeri de date care au vizat personalul unor instituții federale americane, inclusiv FBI. DHS nu a precizat deocamdată amploarea confirmată a incidentului sau dacă au fost compromise și alte sisteme interne.


